


「日本無印良品App」遭駭!逾2700萬用戶個資恐外洩 官方急發聲
2026/10/30 14:45:00
2026/10/30 14:50:35
更新
 加入Google首選
請點選打勾將「三立新聞網」為首選來源,在 Google 上查看更多我們的精彩報導

去看看
無印良品母公司良品計畫發布資安公告,坦承官方App遭外部非法存取,高達2726萬筆顧客資料恐外洩。外洩風險包含信箱、生日與性別,幸好信用卡、姓名與住址等重要個資確認安全。官方已緊急修補漏洞並切斷惡意連線,強調目前無資料外流或遭惡意利用,將主動聯繫受影響會員,並呼籲消費者嚴防釣魚郵件以策安全。
日本生活品牌無印良品(MUJI)母公司良品計畫今(30)日發布重大資安公告,坦承旗下官方應用程式「MUJI App」偵測到外部非法存取,導致高達約2726萬筆顧客資料面臨外洩風險,連已註銷帳號的舊會員資料也在其中。官方已正式對外致歉,並緊急切斷連線路徑、完成系統漏洞修補。
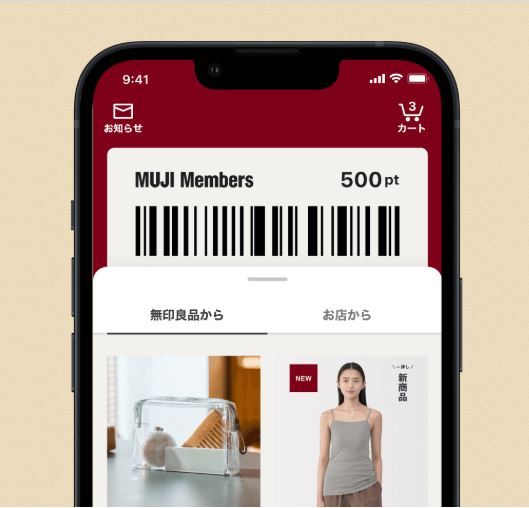
良品計畫指出,本次可能遭外部讀取的資料項目包含顧客的「電子郵件信箱」、「出生年月日」以及「性別」;至於消費者高度關切的信用卡資訊、真實姓名、住址與聯絡電話等,經清查後確認均無外洩風險。
針對應變處置,官方說明技術團隊在偵測到異常存取後,已於第一時間阻斷入侵管道並套用安全修正。截至目前為止,並未發現相關資料流入暗網,亦未接獲資料遭到惡意利用的具體通報;目前「MUJI App」與無印良品線上門市皆維持正常運作。
良品計畫表示,後續將陸續主動聯繫可能受影響的顧客,同時嚴正呼籲消費者提高警覺,慎防歹徒藉機發送冒名「釣魚郵件」,若收到來路不明的信件,切勿點擊內部連結或輸入任何個人帳密資訊,以防受騙。

 現正直播

CH54三立新聞台直播




其他人也在看

